Los datos de una app de empresa suelen guardarse en un servidor en la nube o en un servidor contratado, no en el móvil. Si incluyen datos personales y ese servidor está fuera de la Unión Europea, el RGPD solo permite la transferencia con garantías, como una decisión de adecuación. Lo más sencillo es elegir un alojamiento en la UE y dejarlo por escrito.
Qué se guarda en el móvil y qué en el servidor.
Una app sencilla puede guardar todo en el propio móvil. Una lista de tareas personal o una calculadora no necesitan nada más.
En cuanto la app tiene usuarios o se conecta con tu negocio, necesita un servidor. Ahí se guardan las cuentas, los pedidos, las citas o los mensajes. El móvil solo muestra y envía datos.
Ese servidor es la parte que más preguntas legales genera. Es donde están los datos de tus clientes, y la responsabilidad de protegerlos es de tu empresa.
Nube o servidor propio.
Muchas apps usan hoy servicios en la nube. Es algo extendido también en las empresas: el 44,3 % de las de 10 o más empleados pagaba servicios cloud en 2025.
La nube permite crecer sin comprar máquinas y elegir en qué región del mundo están los datos. Un servidor propio da más control físico, pero exige mantenerlo y protegerlo.
Para una pyme, la nube en una región europea suele ser la opción más práctica. Lo importante no es la palabra «nube», sino saber exactamente dónde y con qué proveedor.
Si el servidor está fuera de la UE.
El RGPD pone condiciones a sacar datos personales de la Unión Europea. Las transferencias a terceros países solo se permiten si se cumplen las reglas de su capítulo de transferencias.
La vía más sencilla es la decisión de adecuación. Se puede transferir a un país cuando la Comisión Europea ha decidido que garantiza un nivel de protección adecuado. Para Estados Unidos, la AEPD recoge la decisión del Marco de Privacidad de Datos UE-EE. UU., de 10 de julio de 2023.
Según la AEPD, en esos casos no hace falta pedirle autorización, siempre que el tratamiento cumpla el RGPD. Aun así, conviene que tu asesor lo revise si los datos son sensibles.
Quién accede a los datos.
Además de dónde están, importa quién puede verlos. Tu proveedor de desarrollo, el de alojamiento y cualquier servicio conectado pueden tener acceso.
Si tu proveedor accede a datos personales por tu cuenta, necesitas un contrato de encargado del tratamiento. Y entre las medidas de seguridad que cita el RGPD están la seudonimización y el cifrado.
En la práctica, pide que cada persona tenga solo los accesos que necesita, y que quede registro de quién entra.
Qué preguntar a tu proveedor.
Antes de empezar el desarrollo, haz estas preguntas y pide las respuestas por escrito:
- ¿En qué proveedor y en qué país estarán los datos?
- ¿Se usan servicios de terceros que reciban datos, como analítica o envío de correos?
- ¿Quién tiene acceso y cómo se controla?
- ¿Cómo se hacen y se prueban las copias de seguridad?
- ¿Cómo me entregáis todos los datos si cambio de proveedor?
Las copias tienen su propio artículo, copias de seguridad de tu software. Y el resto de obligaciones de una app las resumimos en requisitos legales de una app.
Cómo lo planteamos nosotros.
El alojamiento conviene decidirlo con el cliente al principio del proyecto y dejarlo documentado. En la mayoría de nuestros proyectos, el código, los datos y las cuentas quedan a nombre del cliente, según contrato. Así puedes llevarte los datos cuando quieras.
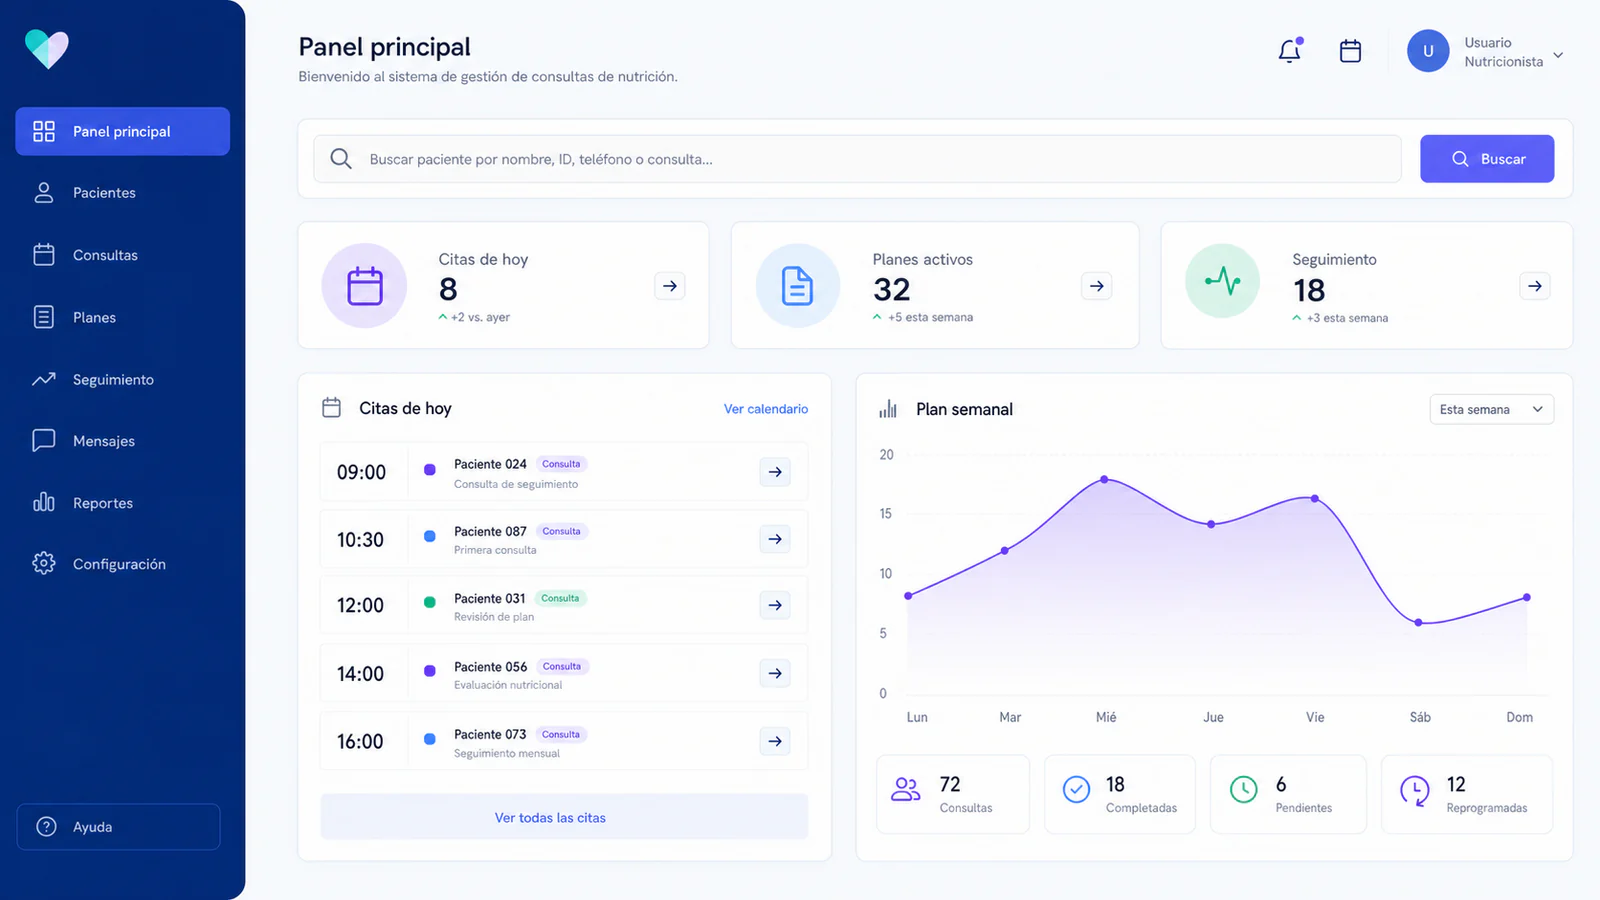
Un ejemplo de app con servidor es la de Nutrivazquez, que muestra el contenido de su CRM a los clientes del centro. Ofrecemos además soporte y mantenimiento contratable, con un interlocutor único.
Si estás preparando una app, repasa los requisitos para crear una app y mira cómo trabajamos en desarrollo de apps móviles.
Preguntas frecuentes.
No necesariamente. Dentro de la Unión Europea circulan libremente. Fuera de ella, la transferencia necesita garantías.
Existe una decisión de adecuación para empresas adheridas al Marco de Privacidad de Datos UE-EE. UU. Consulta con tu asesor si encaja en tu caso.
Algunas sí, por ejemplo para funcionar sin conexión. Si lo hace, también cuenta para la privacidad.
Depende del contrato con el alojamiento. Pide una exportación completa antes de dar de baja el servidor y borra después lo que ya no necesites.
Lo normal es que lo pague tu empresa y que la cuenta esté a su nombre. Así controlas los datos.